







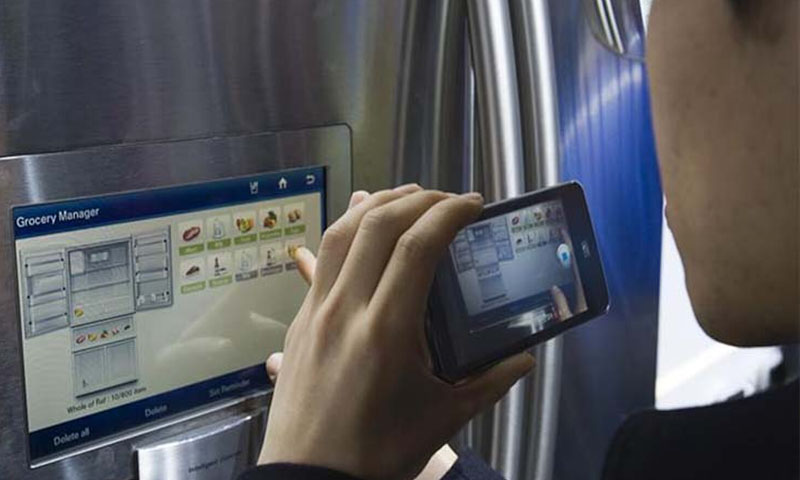
انٹرنیٹ سے منسلک گھریلو آلات بھی سائبر حملوں کا نشانہ بن سکتے ہیں اور ہیکرز نہ صرف موبائل فون بلکہ فریج، فریزر، کیمرے، سمارٹ تالوں اور گھروں کے حرارتی نظام تک رسائی حاصل کرکے انہیں کنٹرول کرسکتے ہیں۔
خبر رساں ادارے رائٹرز کی رپورٹ کے مطابق یورپی سپر مارکیٹوں میں فریج اور فریزر کے نظام پر سائبر حملوں کے واقعات سامنے آنے کے بعد انٹرنیٹ سے منسلک گھریلو آلات کی سیکیورٹی سے متعلق خدشات بڑھ گئے ہیں۔
یہ بھی پڑھیں: امریکا چین سائبر جنگ میں شدت، چینی ہیکرز نے امریکی ماہرین کو چکرا کر رکھ دیا
بیلجیم اور لکسمبرگ میں درجنوں سپر مارکیٹوں کے فریج اور فریزر پیر کو ایک ‘آئی ٹی واقعے’ سے متاثر ہوئے، جس کی تصدیق سپر مارکیٹ چلانے والی کمپنی آہولڈ ڈیلاائز نے کی ہے۔
اس سے قبل اکتوبر میں کمپنی نے سائبر سیکیورٹی کے ایک واقعے کی اطلاع ڈچ پولیس کو دی تھی۔ اسی دوران فرانس میں ہونے والے سائبر حملے کے نتیجے میں سیکڑوں دکانوں کے فریج اور فریزر کا درجہ حرارت راتوں رات 50 ڈگری سینٹی گریڈ تک پہنچ گیا تھا، جس سے آگ لگنے اور خوراک خراب ہونے کے واقعات پیش آئے۔
کیا ہیکرز واقعی فریج تک رسائی حاصل کرسکتے ہیں؟
رپورٹ کے مطابق اصولی طور پر ایسا ممکن ہے۔ اگر کوئی گھریلو آلہ براہ راست انٹرنیٹ، کسی موبائل ایپ، آن لائن سروس یا گھر کے نیٹ ورک سے منسلک ہو تو اسے ہیک کیے جانے کا خطرہ موجود رہتا ہے۔
2015 میں لاس ویگاس میں منعقدہ ایک ہیکنگ کانفرنس کے دوران محققین نے عملی مظاہرے میں دکھایا تھا کہ سام سنگ کے ایک اسمارٹ فریج کو کس طرح ہیک کیا جاسکتا ہے۔ اس کے ذریعے آلے سے گزرنے والی انٹرنیٹ ٹریفک کی بعض معلومات تک رسائی حاصل کرنا ممکن ہوگیا تھا۔
تاہم ہیکرز کی دلچسپی ہمیشہ کسی آلے کو کنٹرول کرنے میں نہیں ہوتی، بلکہ وہ ذاتی معلومات چرانے، خدمات میں خلل ڈالنے یا کسی منسلک آلے کو بڑے نیٹ ورک تک پہنچنے کے راستے کے طور پر بھی استعمال کرسکتے ہیں۔
کون سے گھریلو آلات ہیک ہوسکتے ہیں؟
سائبر حملوں کا زیادہ خطرہ ان آلات کو ہوتا ہے جو انٹرنیٹ سے منسلک ہوں اور جنہیں دور بیٹھ کر کنٹرول کیا جاسکتا ہو۔ ان میں سیکیورٹی کیمرے، ویڈیو ڈور بیل، الارم سسٹم، اسمارٹ تالے، درجہ حرارت کنٹرول کرنے والے آلات اور مرکزی حرارتی نظام شامل ہیں۔
یہ بھی پڑھیں: اے آئی کی مدد سے سائبر جرائم میں تیزی، روسی ہیکرز کی نئی کارروائی کا انکشاف
اسمارٹ فریج، اوون اور واشنگ مشینیں بھی انٹرنیٹ سے منسلک ہونے کی صورت میں ہیکنگ کا شکار ہوسکتی ہیں۔ حتیٰ کہ بعض جدید برقی ٹوتھ برش بھی انٹرنیٹ سے منسلک ہوتے ہیں۔
سائبر سیکیورٹی انڈسٹری کے اعداد و شمار کے مطابق منسلک آلات پر ہونے والے حملوں میں 3 چوتھائی سے زیادہ حملوں کا ہدف گھریلو آلات کے بجائے انٹرنیٹ روٹرز ہوتے ہیں۔
ہیکرز کسی آلے تک رسائی حاصل کرکے کیا کرسکتے ہیں؟
کسی آلے کو ہیک کرنے کے بعد حملہ آور عموماً 2 طرح کے کام کرسکتے ہیں، ایک اس سے معلومات حاصل کرنا اور دوسرا اس کا کنٹرول اپنے ہاتھ میں لینا۔
مثال کے طور پر سیکیورٹی کیمرے کے ذریعے گھر کے اندرونی حصے کی نگرانی کی جاسکتی ہے، مائیکروفون والے آلے سے آوازیں سنی جاسکتی ہیں، جبکہ ہیک شدہ روٹر کے ذریعے نیٹ ورک پر منتقل ہونے والی معلومات تک رسائی حاصل کی جاسکتی ہے۔
اسی طرح ہیکرز کسی آلے کو بند یا آن کرنے، اس کی ترتیبات تبدیل کرنے اور صارفین کو ان کے اپنے اکاؤنٹس تک رسائی سے محروم کرنے کی صلاحیت بھی حاصل کرسکتے ہیں۔
اگر فریج یا فریزر ہیک ہوجائے تو اس کے درجہ حرارت کو کنٹرول کرنے والے نظام میں مداخلت کی جاسکتی ہے، جبکہ حرارتی نظام کو ہیک کرکے گھر کے درجہ حرارت پر بھی اثر انداز ہوا جاسکتا ہے۔
زیادہ سنگین صورتوں میں غیر محفوظ آلات کے ذریعے اسی نیٹ ورک سے منسلک دیگر نظاموں تک رسائی حاصل کرکے ذاتی معلومات بھی چرائی جاسکتی ہیں۔
کیا گاڑیاں اور بجلی و پانی کا نظام بھی ہیک ہوسکتا ہے؟
رپورٹ کے مطابق سائبر سیکیورٹی محققین جدید گاڑیوں میں بھی کئی بار ایسی خامیوں کا مظاہرہ کرچکے ہیں جن کے ذریعے انہیں دور بیٹھ کر کنٹرول کیا جاسکتا ہے۔
2015 میں محققین نے انٹرنیٹ سے منسلک تفریحی نظام کے ذریعے چلتی ہوئی جیپ کا کنٹرول حاصل کرلیا تھا، جس کے بعد تقریباً 14 لاکھ گاڑیاں واپس منگوانا پڑیں اور ان کے سافٹ ویئر میں اصلاحات کی گئیں۔
یہ بھی پڑھیں: ایرانی ہیکرز نے برطانوی پاور پلانٹ کو نشانہ بنا لیا، سائبر حملے کا انکشاف
تقریباً ایک دہائی بعد محققین نے کِیا کی بعض گاڑیوں میں ایسی خامی کی نشاندہی کی تھی جس کے ذریعے صرف گاڑی کے رجسٹریشن نمبر کی مدد سے اس کی نگرانی کرنے، دروازے کھولنے اور انجن اسٹارٹ کرنے کی صلاحیت حاصل کی جاسکتی تھی۔ محققین کے مطابق انہوں نے یہ خامیاں کمپنی کو بتا دی تھیں، جس نے چند ماہ میں انہیں دور کردیا، جبکہ حقیقی دنیا میں ان خامیوں کے استعمال کا کوئی ثبوت سامنے نہیں آیا۔
رپورٹ میں بتایا گیا ہے کہ بجلی اور پانی کی فراہمی جیسے اہم بنیادی ڈھانچے میں سیکیورٹی، نگرانی اور ضابطہ کاری کی متعدد تہیں موجود ہوتی ہیں، اس لیے انہیں گھریلو وائی فائی سے منسلک کسی عام آلے کے مقابلے میں ہیک کرنا زیادہ مشکل ہوتا ہے، تاہم انہیں سائبر حملوں سے مکمل طور پر محفوظ بھی قرار نہیں دیا جاسکتا۔
گھریلو آلات کو ہیکنگ سے کیسے محفوظ رکھا جائے؟
سائبر سیکیورٹی ماہرین نے مشورہ دیا ہے کہ صارفین اپنے آلات کے ابتدائی یا پہلے سے مقرر کردہ پاس ورڈ تبدیل کریں، جہاں ممکن ہو دوہری تصدیق کا نظام فعال کریں اور سافٹ ویئر کو باقاعدگی سے اپ ڈیٹ کرتے رہیں۔
ایسے آلات جو مزید سیکیورٹی اپ ڈیٹس حاصل نہیں کرتے، انہیں تبدیل کرنے یا استعمال ترک کرنے پر بھی غور کرنا چاہیے۔ اس کے علاوہ زیادہ تر گھریلو آلات کو مقامی نیٹ ورک تک محدود رکھا جائے اور انہیں صرف اسی صورت میں انٹرنیٹ سے منسلک کیا جائے جب اس کی واقعی ضرورت ہو۔
ماہرین کے مطابق سائبر حملوں سے بچنے کا ایک آسان اصول یہ ہے کہ انٹرنیٹ سے منسلک آلات کی تعداد جتنی کم ہوگی، ہیکرز کے لیے گھر کے نظام میں داخل ہونے کے ممکنہ راستے بھی اتنے ہی کم ہوں گے۔